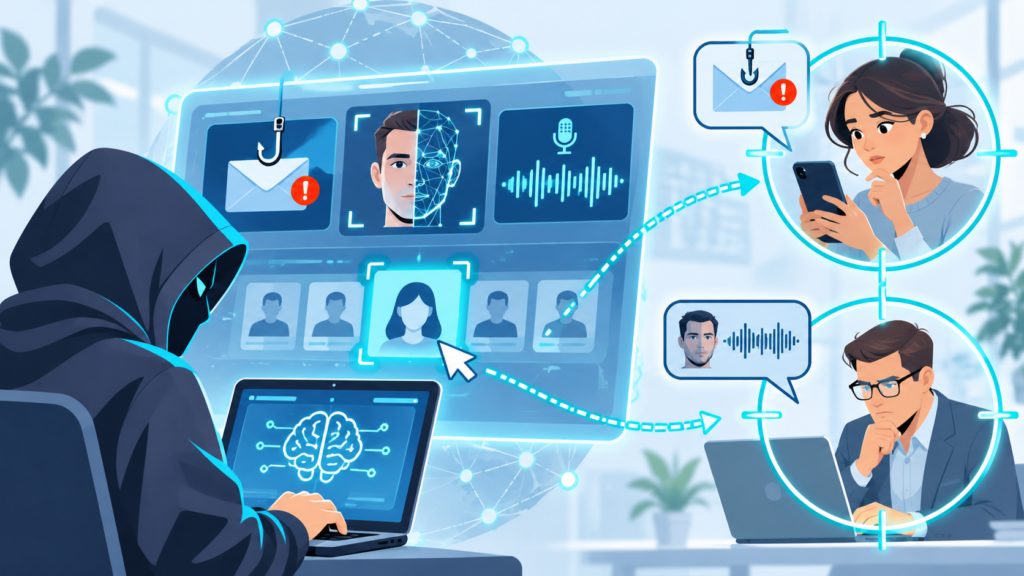
Les cybercriminels utilisent désormais l’intelligence artificielle pour rendre certaines de leurs escroqueries plus crédibles et plus difficiles à détecter. Faux messages bancaires, imitations de voix, vidéos truquées ou courriels professionnels frauduleux : les techniques évoluent et ne concernent plus uniquement les personnes peu habituées à Internet.
Un simple appel semblant provenir d’un proche, un SMS parfaitement rédigé ou une demande urgente de paiement peuvent suffire à éveiller la confiance. Grâce à l’IA, les escrocs disposent de nouveaux moyens pour imiter une identité et manipuler leurs victimes.
Une découverte récente montre que l’IA peut intervenir à un autre niveau : l’analyse des informations déjà volées. Le logiciel malveillant Windows VOLTA-AUTODOXER, étudié par Cisco Talos en octobre 2026, illustre cette évolution. Il peut dérober des données personnelles puis demander à une intelligence artificielle d’évaluer leur intérêt pour les pirates.
Particuliers, indépendants et entreprises sont concernés. Pourtant, toutes les cyberarnaques ne reposent pas sur l’intelligence artificielle, et plusieurs précautions permettent de limiter les risques.
Comment ces fraudes fonctionnent-elles ? Quels signes doivent vous alerter ? Et surtout, comment vous protéger et réagir si vous êtes victime d’une tentative d’escroquerie ? Voici les méthodes à connaître et les réflexes concrets à adopter.
En bref : ce qu’il faut retenir
L’IA peut faciliter la création de faux messages, de voix et de vidéos.
VOLTA-AUTODOXER illustre comment l’IA peut servir à classer les informations volées.
Particuliers et professionnels peuvent réduire les risques par des précautions adaptées.
1. Comment l’IA rend les cyberarnaques plus convaincantes
L’intelligence artificielle permet aux cybercriminels de perfectionner des méthodes d’escroquerie qui existaient déjà. Elle peut faciliter la rédaction de messages, la création de fausses identités et l’imitation de personnes réelles. Résultat : certaines tentatives de fraude deviennent plus difficiles à reconnaître au premier coup d’œil.
Des textes crédibles, bien rédigés et adaptés à leur destinataire.
Des imitations de personnes réelles pouvant tromper leurs interlocuteurs.
Des renseignements exploités pour renforcer la crédibilité des arnaques.
Des messages frauduleux plus crédibles et personnalisés
Pendant longtemps, les courriels frauduleux étaient souvent associés à des fautes d’orthographe, des traductions maladroites ou des formulations inhabituelles. Avec l’IA générative, les escrocs peuvent produire rapidement des messages bien rédigés, dans différentes langues et adaptés à leur destinataire.
Ces messages peuvent prendre l’apparence d’une communication officielle provenant d’une banque, d’un service de livraison ou d’une administration.
Ils peuvent également intégrer des informations personnelles, comme un nom, une adresse ou une référence client, pour renforcer leur crédibilité.
Un message sans faute d’orthographe n’est pas nécessairement un message fiable. L’identité de l’expéditeur et la nature de la demande restent des éléments essentiels à examiner.
Des voix, photos et vidéos falsifiées grâce aux deepfakes
Les deepfakes, également appelés hypertrucages, sont des contenus audio, photo ou vidéo créés ou modifiés à l’aide de l’intelligence artificielle pour donner une apparence réaliste à quelque chose de faux.
Ces technologies peuvent notamment servir à reproduire la voix ou l’apparence d’une personne réelle, à partir d’enregistrements ou d’images disponibles en ligne.
Un escroc peut ainsi se faire passer pour un proche au téléphone, imiter un responsable d’entreprise lors d’un échange vidéo ou utiliser le visage d’une personnalité connue pour promouvoir une fausse offre.
Le 19 octobre 2026, INTERPOL a lancé une campagne de sensibilisation consacrée aux escroqueries utilisant les deepfakes.
Entendre ou voir une personne ne suffit plus toujours à confirmer son identité. Une voix familière ou une image réaliste ne constituent pas des preuves suffisantes.
L’exploitation des informations personnelles pour mieux tromper
Les cybercriminels ne se contentent pas de créer de faux messages. Ils peuvent aussi exploiter les informations accessibles sur les réseaux sociaux, les sites Internet ou provenant de fuites de données.
Nom, numéro de téléphone, adresse, profession ou informations concernant un achat : ces éléments permettent de rendre une tentative d’escroquerie plus crédible.
L’IA peut faciliter l’analyse et l’exploitation de ces informations pour préparer des messages adaptés à certaines victimes.
Par exemple, un faux message concernant une commande peut sembler plus authentique lorsqu’il mentionne le nom du destinataire ou des renseignements qu’il reconnaît.
Cette personnalisation existait bien avant l’IA. Les nouveaux outils peuvent cependant faciliter certaines étapes de préparation des attaques.
La présence d’informations personnelles exactes dans un message ne garantit donc pas qu’il provient d’un interlocuteur légitime.
Ce prompt aide à comprendre les méthodes utilisées, sans prétendre prouver qu’un message a été créé par IA.
2. VOLTA-AUTODOXER : le malware qui utilise l’IA pour cibler ses victimes
Et si un logiciel malveillant pouvait non seulement voler vos données, mais aussi demander à une intelligence artificielle de déterminer lesquelles intéressent le plus les pirates ?
C’est précisément ce qu’illustre VOLTA-AUTODOXER, un programme malveillant pour Windows étudié par les chercheurs de Cisco Talos.
Le 31 octobre 2026, l’équipe de cybersécurité de Cisco a publié une analyse technique de ce logiciel, également appelé VOLTA. Il appartient à la famille des infostealers, des programmes spécialisés dans le vol d’informations enregistrées sur un ordinateur.
Sa particularité ne réside pas uniquement dans les données dérobées. VOLTA peut utiliser l’IA après le vol pour établir un dossier détaillé sur la victime et classer les informations selon leur intérêt potentiel pour les criminels.
Le programme collecte des informations sensibles sur l’ordinateur Windows.
Un modèle d’intelligence artificielle peut dresser le profil de la victime.
Les éléments susceptibles d’intéresser les criminels sont classés.
Quelles informations VOLTA-AUTODOXER peut-il voler ?
Selon l’analyse de Cisco Talos, VOLTA est conçu pour récupérer de nombreuses informations stockées sur un ordinateur Windows.
Les chercheurs ont notamment identifié des fonctions destinées à collecter :
- Les identifiants et mots de passe enregistrés dans les navigateurs Internet.
- Les cookies et sessions de connexion, qui peuvent permettre d’accéder à certains comptes sans ressaisir un mot de passe.
- Des informations de paiement et des données liées aux portefeuilles de cryptomonnaies.
- Des sessions de messagerie et de plateformes en ligne, notamment Discord, Telegram, Steam ou Roblox.
- Des informations professionnelles, comme certaines données de configuration de services informatiques ou de comptes cloud.
- Des informations sur l’appareil, dont des profils Wi-Fi et des captures d’écran.
Le logiciel peut ensuite exploiter certaines sessions compromises pour approfondir ses recherches.
Les chercheurs décrivent notamment des fonctions permettant de consulter des reçus d’achat et des historiques de commandes afin de recouper des informations sur l’identité, l’adresse ou les habitudes de la personne.
Un logiciel voleur de données ne s’intéresse pas uniquement à vos coordonnées bancaires. Des informations ordinaires, comme un historique de commandes ou une session de messagerie, peuvent également aider les criminels à reconstituer votre vie numérique.
Comment l’intelligence artificielle analyse-t-elle les victimes ?
Une fois les données collectées, VOLTA peut les regrouper dans un dossier structuré et les transmettre à un modèle d’intelligence artificielle par l’intermédiaire du service OpenRouter.
D’après Cisco Talos, le modèle reçoit des instructions lui demandant d’agir comme un analyste chargé d’évaluer une cible.
L’objectif est notamment de :
- Rassembler les renseignements concernant l’identité et les habitudes de la victime.
- Identifier les informations ou les accès présentant un intérêt financier potentiel.
- Évaluer certaines pratiques de sécurité, notamment celles liées aux mots de passe.
- Produire un rapport organisé pour faciliter l’analyse des données dérobées.
L’IA n’est donc pas responsable du vol initial. Elle intervient ensuite pour analyser les informations récupérées et faciliter le travail des opérateurs du malware.
L’échantillon examiné par Cisco Talos était configuré pour solliciter par défaut le modèle Claude Opus 4.6. Il prévoyait également d’autres modèles, notamment Kimi K2 et Gemini 2.5 Flash, si une demande était refusée ou échouait.
Ce fonctionnement ne signifie pas que les éditeurs de ces intelligences artificielles participent volontairement aux escroqueries. Il montre que des criminels peuvent tenter de détourner des services d’IA disponibles sur le marché.
Le programme peut également fonctionner sans cette étape d’analyse par l’IA.
Les chercheurs ont analysé un échantillon de VOLTA-AUTODOXER et documenté ses capacités techniques.
En revanche, ils n’ont pas confirmé son utilisation dans une campagne d’infections réelle au moment de la publication de leur rapport.
Il serait donc incorrect d’affirmer que ce malware infecte actuellement un nombre important d’ordinateurs ou qu’une vague d’attaques est en cours.
Source technique : Cisco Talos — Analyse du malware VOLTA publiée le 31 octobre 2026.
Comment protéger son ordinateur Windows contre ce type de malware ?
VOLTA-AUTODOXER appartient à une famille de logiciels conçus pour voler des informations. Même si sa méthode précise de diffusion n’a pas été établie publiquement par Cisco Talos, plusieurs mesures générales permettent de réduire le risque d’infection par un infostealer.
Évitez les logiciels piratés, les programmes inconnus, les extensions douteuses et les fichiers proposés par des messages suspects.
Installez les mises à jour du système, du navigateur et des applications utilisées.
Utilisez les fonctions de sécurité de Windows et un antivirus à jour. Ne désactivez pas ces protections à la demande d’un site ou d’un logiciel.
Utilisez des mots de passe uniques, activez la double authentification et surveillez les connexions inhabituelles.
Ces précautions sont cohérentes avec les recommandations générales de Cybermalveillance.gouv.fr concernant les virus informatiques.
N’utilisez plus l’ordinateur suspect pour vous connecter à vos comptes sensibles. Faites examiner l’appareil et, depuis un autre appareil considéré comme sain, modifiez les mots de passe potentiellement compromis.
Déconnectez les sessions actives suspectes, révoquez les accès concernés et contactez rapidement votre banque si des informations bancaires ont pu être exposées.
Si des données professionnelles sont concernées, informez également le responsable informatique ou le prestataire chargé de la sécurité.
Un autre élément mérite d’être connu : selon Cisco Talos, VOLTA peut supprimer son propre fichier exécutable après son fonctionnement. Ne pas retrouver le programme sur l’ordinateur ne suffit donc pas à exclure une compromission.
En cas de suspicion sérieuse, une analyse par un professionnel peut être nécessaire pour déterminer les données exposées et remettre l’appareil en état de confiance.
3. Particuliers : les principales arnaques à reconnaître
Les cybercriminels utilisent différentes méthodes pour tromper les particuliers et leur soutirer de l’argent ou des informations personnelles. Certaines escroqueries sont bien connues, mais l’intelligence artificielle peut les rendre plus réalistes et plus difficiles à identifier.
Voici trois situations auxquelles chacun peut être confronté.
Faux SMS, courriels et messages sur les réseaux sociaux
Vous recevez un SMS vous annonçant qu’un colis ne peut pas être livré, un courriel signalant un problème avec votre compte bancaire ou un message vous invitant à régler une amende.
Ces tentatives d’escroquerie sont appelées hameçonnage (phishing). Leur objectif est généralement de vous diriger vers un faux site Internet pour récupérer vos identifiants, vos mots de passe ou vos coordonnées bancaires.
Avec l’IA, les fraudeurs peuvent rédiger des messages plus naturels, imiter le ton d’une communication officielle et adapter leur contenu à différents destinataires.
Sur les réseaux sociaux et les messageries comme Facebook, Messenger ou WhatsApp, ils peuvent également utiliser de faux profils pour engager une conversation et gagner progressivement la confiance de leur victime.
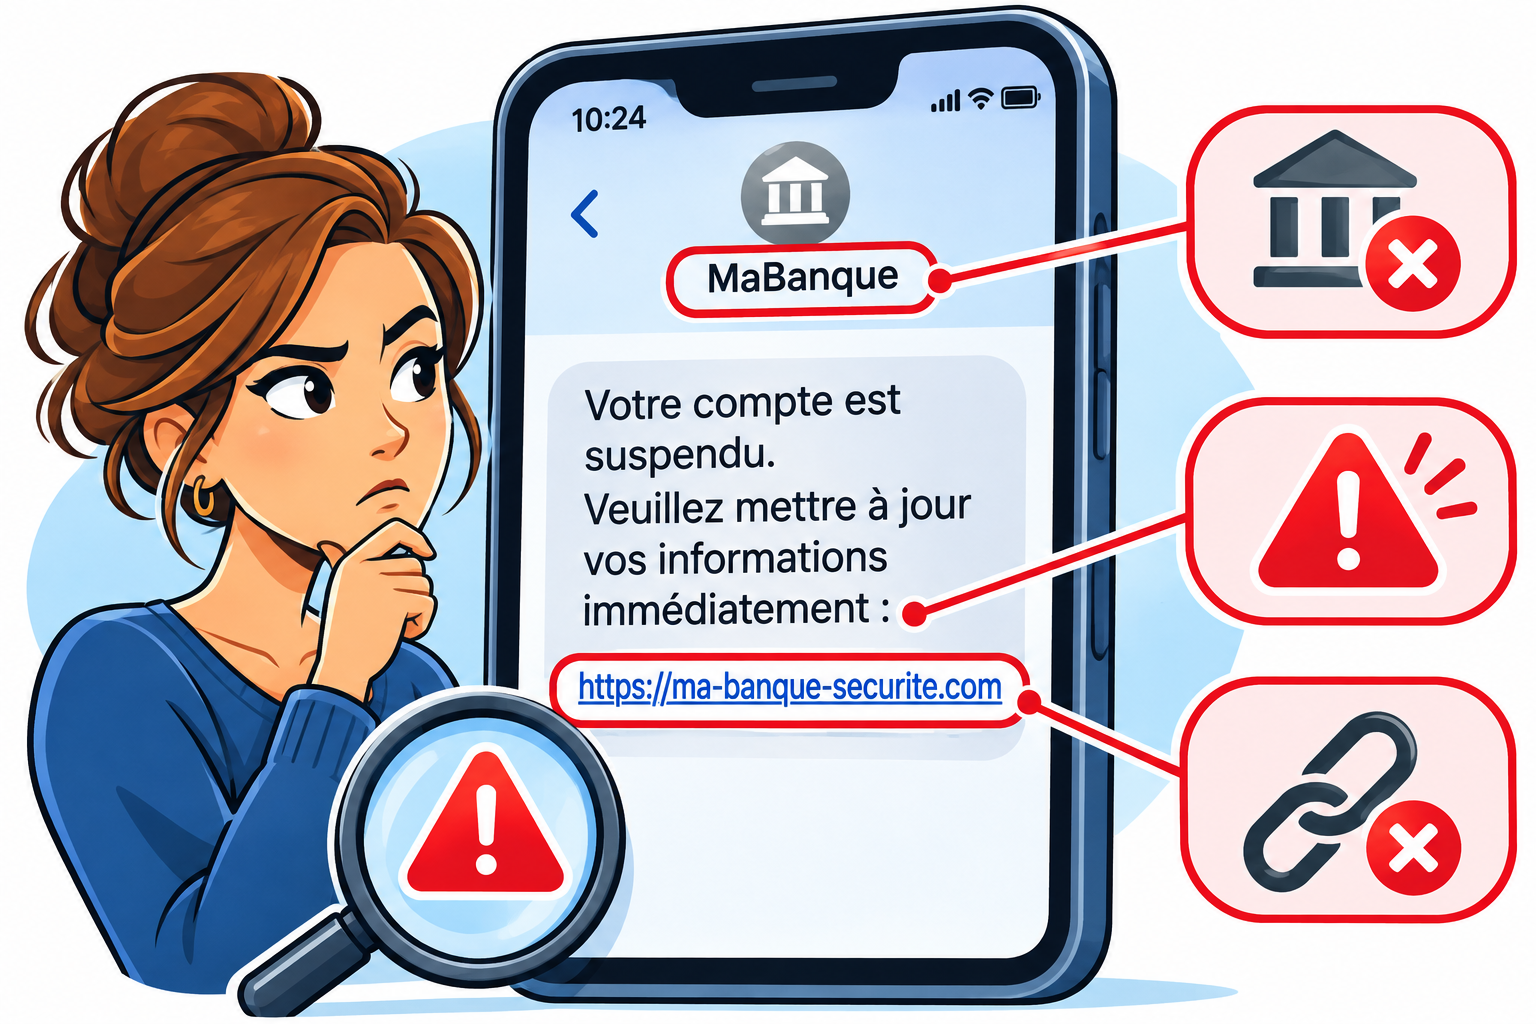
« Votre colis est en attente de livraison. Veuillez confirmer vos coordonnées et régler les frais de 1,95 € pour éviter son retour à l’expéditeur. »
Le faible montant demandé peut sembler anodin. Pourtant, le véritable objectif peut être de récupérer vos informations bancaires.
Pour comprendre comment une arnaque peut être diffusée et mise en valeur sur le Web, vous pouvez aussi lire notre analyse d’une arnaque automatisée exploitant le nom de N26.
Précaution : supprimez les noms, numéros de téléphone, coordonnées bancaires, identifiants et autres informations confidentielles avant de coller le message. Ne cliquez pas sur les liens suspects. L’analyse de ChatGPT ne certifie pas l’authenticité d’un message.
Faux appels d’un proche ou d’un conseiller bancaire
Imaginez recevoir un appel de votre enfant ou d’un membre de votre famille. Vous reconnaissez sa voix, mais cette personne vous explique être dans une situation urgente et avoir besoin d’argent immédiatement.
Grâce au clonage vocal par intelligence artificielle, des escrocs peuvent imiter la voix d’une personne réelle à partir d’enregistrements audio.
Ce type de fraude exploite principalement la confiance et l’émotion. L’interlocuteur peut évoquer un accident, un problème de santé ou une difficulté financière pour obtenir un virement rapide.
Une autre escroquerie fréquente consiste à se faire passer pour un conseiller bancaire.
Le fraudeur prétend qu’une opération suspecte a été détectée sur votre compte et vous demande de communiquer un code de sécurité ou de valider une opération pour protéger votre argent.
Cette dernière technique ne nécessite pas forcément l’utilisation de l’IA. Les escrocs peuvent déjà falsifier le numéro affiché sur votre téléphone pour donner l’impression que l’appel provient réellement de votre banque.
Dans les deux situations, le danger est identique : vous convaincre d’agir rapidement en vous faisant croire que vous échangez avec une personne de confiance.
Réflexe essentiel : si un proche demande de l’argent dans l’urgence, interrompez l’échange et rappelez-le à son numéro habituel. Pour une banque, utilisez les coordonnées officielles que vous connaissez déjà.
Fausses publicités et vidéos utilisant l’image de personnalités
Sur Facebook, YouTube ou d’autres plateformes, certaines publicités présentent des personnalités connues qui semblent recommander des placements financiers particulièrement rentables.
Journalistes, animateurs de télévision ou entrepreneurs peuvent ainsi apparaître dans de fausses vidéos, parfois créées ou modifiées à l’aide de l’IA.
Ces contenus sont généralement destinés à promouvoir des investissements frauduleux, notamment dans les cryptomonnaies ou sur de prétendues plateformes de trading.
Les escrocs peuvent également fabriquer de faux articles de presse reprenant le nom, le logo et la présentation de médias connus pour renforcer leur crédibilité.
Le 19 août 2026, l’Autorité des marchés financiers (AMF) a alerté le public sur de faux sites d’information usurpant l’identité de médias français et de personnalités connues pour promouvoir une plateforme d’investissement frauduleuse.
Une vidéo convaincante, une personnalité célèbre ou un article ressemblant à celui d’un grand média ne constituent pas des garanties de fiabilité.
En présence d’une offre financière, vérifiez directement les informations auprès de l’AMF et des registres officiels, sans utiliser les liens fournis par la publicité suspecte.
4. Particuliers : comment se protéger concrètement ?
Face aux cyberarnaques utilisant l’intelligence artificielle, il n’est pas nécessaire d’être un expert en informatique pour adopter les bons réflexes. Quelques précautions simples permettent de réduire les risques, même lorsque les messages, les voix ou les vidéos semblent parfaitement authentiques.
Vérifier une demande suspecte avant de répondre
La première règle consiste à ne jamais agir dans l’urgence lorsqu’une demande paraît inhabituelle, même si elle semble provenir d’une personne ou d’un organisme connu.
Ne cliquez pas sur le lien proposé. Ouvrez directement votre application bancaire ou contactez votre conseiller avec le numéro habituel.
Raccrochez et rappelez-le vous-même. Vous pouvez convenir d’une question personnelle pour confirmer son identité, sans en faire votre seule protection.
Vérifiez son adresse exacte. Certains fraudeurs créent de fausses pages ressemblant presque parfaitement aux sites officiels.
Ce n’est pas une garantie d’honnêteté. Cela indique principalement que la connexion est chiffrée.
En cas de doute, mieux vaut accéder au site officiel par vos propres moyens plutôt que d’utiliser un lien reçu dans un message.
Reconnaître les signaux d’alerte d’une escroquerie
Même lorsqu’un message est bien rédigé ou qu’une vidéo paraît authentique, certains comportements doivent éveiller votre méfiance.
Votre compte va être bloqué, un colis sera retourné ou une opération bancaire doit être annulée immédiatement.
Mot de passe, code reçu par SMS, coordonnées bancaires ou copie de pièce d’identité.
Un proche prétend être en danger ou vous demande de garder une situation secrète.
Investissement présenté comme sans risque, gains rapides ou rendement garanti.
Transfert vers un nouveau compte, achat de cartes cadeaux ou paiement imposé par un moyen inhabituel.
Ces signes ne prouvent pas automatiquement qu’il s’agit d’une escroquerie. En revanche, ils justifient une vérification avant toute action.
Ne communiquez jamais un code de validation bancaire à une personne qui vous appelle. Un fraudeur peut chercher à vous faire autoriser vous-même une opération frauduleuse.
Sécuriser ses comptes et ses données personnelles
Utilisez un mot de passe différent pour chaque compte important. Si un site subit une fuite de données, les fraudeurs ne pourront pas réutiliser automatiquement ce mot de passe pour accéder à vos autres services.
Un gestionnaire de mots de passe peut vous aider à créer et conserver des mots de passe complexes sans devoir tous les mémoriser.
Activez la double authentification, également appelée authentification à deux facteurs, dès qu’elle est proposée. Cette protection ajoute une vérification supplémentaire lors de la connexion, par exemple grâce à une application d’authentification.
Elle renforce la sécurité, mais ne protège pas de toutes les fraudes : un escroc peut toujours tenter de vous convaincre de communiquer votre code ou de valider une connexion.
Pensez également à :
- Mettre régulièrement à jour votre téléphone, votre ordinateur et vos applications.
- Limiter les informations personnelles accessibles publiquement sur les réseaux sociaux.
- Vérifier les paramètres de confidentialité de vos comptes.
- Éviter de télécharger des fichiers ou applications provenant de sources douteuses.
- Protéger en priorité votre messagerie électronique, souvent utilisée pour réinitialiser les mots de passe d’autres comptes.
Pour activer une fonctionnalité particulière, suivez toujours les instructions officielles du service concerné.
Les 5 réflexes à adopter avant de cliquer ou de payer
- Vérifiez l’expéditeur. Un nom connu, un numéro affiché ou une photo de profil ne prouvent pas son identité.
- Méfiez-vous de l’urgence. Prenez le temps de réfléchir avant d’agir.
- N’utilisez pas les liens suspects. Accédez directement au site ou à l’application officielle.
- Ne transmettez jamais vos codes confidentiels. Aucun interlocuteur ne doit vous demander de communiquer vos mots de passe ou vos codes de validation.
- Confirmez les demandes d’argent. Contactez personnellement le proche, le commerçant ou l’organisme concerné par un moyen de communication indépendant.
À retenir : l’intelligence artificielle peut rendre une escroquerie très convaincante, mais elle ne supprime pas l’efficacité de ces vérifications.
5. Professionnels : comment l’IA facilite les attaques ciblées
Les cybercriminels ne s’attaquent pas uniquement aux grandes entreprises. Artisans, indépendants, commerçants, TPE et PME peuvent également être victimes d’escroqueries ciblées.
L’intelligence artificielle peut faciliter la préparation de ces attaques en produisant des messages crédibles, en exploitant des informations professionnelles accessibles en ligne ou en imitant l’identité de collaborateurs.
Les conséquences peuvent être importantes : paiements détournés, informations confidentielles compromises ou accès frauduleux à des comptes professionnels.
Des courriels frauduleux adaptés à l’activité de l’entreprise
Contrairement aux messages frauduleux envoyés massivement, certaines attaques visent une personne ou une entreprise précise. Cette technique est appelée hameçonnage ciblé (spear phishing).
Les fraudeurs peuvent exploiter les informations publiées sur un site professionnel, un annuaire d’entreprise ou un réseau comme LinkedIn pour préparer leurs messages.
Grâce à l’IA générative, ils peuvent rédiger des courriels adaptés au secteur d’activité, au poste occupé par le destinataire ou à la nature supposée d’une relation commerciale.
Le message reprend le nom du fournisseur et utilise un vocabulaire professionnel cohérent. Pourtant, le lien peut conduire vers un faux espace de connexion destiné à récupérer ses identifiants.
Ces tentatives peuvent également viser des services comptables, des secrétariats ou des dirigeants.
Un courriel professionnel bien présenté ne garantit donc pas l’identité de son expéditeur, même lorsqu’il contient des informations exactes sur l’entreprise.
Faux dirigeants et fournisseurs : le risque de fraude au virement
La fraude au faux ordre de virement, également appelée FOVI, consiste à tromper une personne pour lui faire effectuer un paiement vers un compte contrôlé par un escroc.
Un individu usurpe l’identité d’un dirigeant et demande à un salarié d’effectuer un virement exceptionnel, souvent présenté comme urgent et confidentiel.
Un escroc se fait passer pour un fournisseur, un prestataire ou un autre créancier et transmet de nouvelles coordonnées bancaires pour détourner un paiement.
Ces fraudes peuvent être commises sans intelligence artificielle. Elles reposent notamment sur l’usurpation d’identité, la manipulation psychologique et, dans certains cas, le piratage préalable d’une messagerie professionnelle.
L’IA peut toutefois faciliter la création de messages convaincants et leur personnalisation.
Exemple fictif : une petite entreprise reçoit une facture d’un fournisseur connu, accompagnée d’un message indiquant un changement de banque. Le document paraît authentique et le montant correspond à une commande réelle.
Le dirigeant effectue le paiement sur le nouveau compte, sans vérifier le changement de RIB auprès de son fournisseur. L’argent peut alors être envoyé directement au fraudeur.
Un indépendant travaillant seul peut lui aussi être victime d’un faux changement de coordonnées bancaires.
Usurpation de voix et fausses réunions professionnelles
L’intelligence artificielle permet de produire des contenus audio ou vidéo imitant une personne réelle. Dans un contexte professionnel, cette technologie peut servir à reproduire la voix d’un dirigeant, d’un responsable financier ou d’un partenaire commercial.
Un salarié peut, par exemple, recevoir un appel semblant provenir de son supérieur et lui demandant d’effectuer rapidement un paiement.
Des escroqueries utilisant de fausses visioconférences ont également été documentées. Les fraudeurs peuvent présenter des participants dont le visage ou la voix ont été reproduits artificiellement.
En janvier 2024, une entreprise internationale à Hong Kong a été victime d’une fraude impliquant une fausse visioconférence préenregistrée utilisant des deepfakes.
Selon les autorités de Hong Kong, un employé a été trompé et a autorisé des virements vers plusieurs comptes pour un montant total d’environ 200 millions de dollars hongkongais.
La police a indiqué que cette vidéo ne permettait pas de véritable interaction en direct. L’affaire a été révélée publiquement en février 2024.
Cet exemple montre qu’une interaction apparemment réelle, même en vidéo, ne suffit pas toujours à établir l’identité d’un interlocuteur.
La vérification d’une demande de paiement doit reposer sur une procédure indépendante, et non uniquement sur un courriel, une voix familière ou une réunion vidéo.
Attention : ChatGPT peut vous aider à repérer une demande suspecte, mais il ne peut pas vérifier l’identité d’un fournisseur ni garantir l’authenticité d’un RIB. Ne lui transmettez jamais d’informations confidentielles.
6. Professionnels : quelles protections mettre en place ?
Se protéger contre les cyberarnaques ne nécessite pas forcément des équipements coûteux ou un service informatique dédié. Les petites entreprises et les indépendants peuvent déjà réduire certains risques en adoptant des procédures de vérification simples.
L’essentiel est de ne pas faire reposer une décision importante sur un seul courriel, un appel téléphonique ou une demande présentée comme urgente.
Vérifier les virements et les changements de coordonnées bancaires
La fraude au faux RIB représente un risque pour toutes les entreprises qui règlent leurs fournisseurs par virement.
Un cybercriminel peut envoyer une facture falsifiée, annoncer un changement de banque ou se faire passer pour un partenaire commercial.
Toute modification de coordonnées bancaires doit être confirmée directement auprès du fournisseur, en utilisant un numéro de téléphone déjà connu et vérifié.
Pour les entreprises comptant plusieurs collaborateurs, il est également recommandé de prévoir une seconde validation pour les paiements inhabituels ou importants.
Un indépendant peut appliquer exactement le même principe : ne jamais modifier un RIB sur la seule base d’un message électronique.
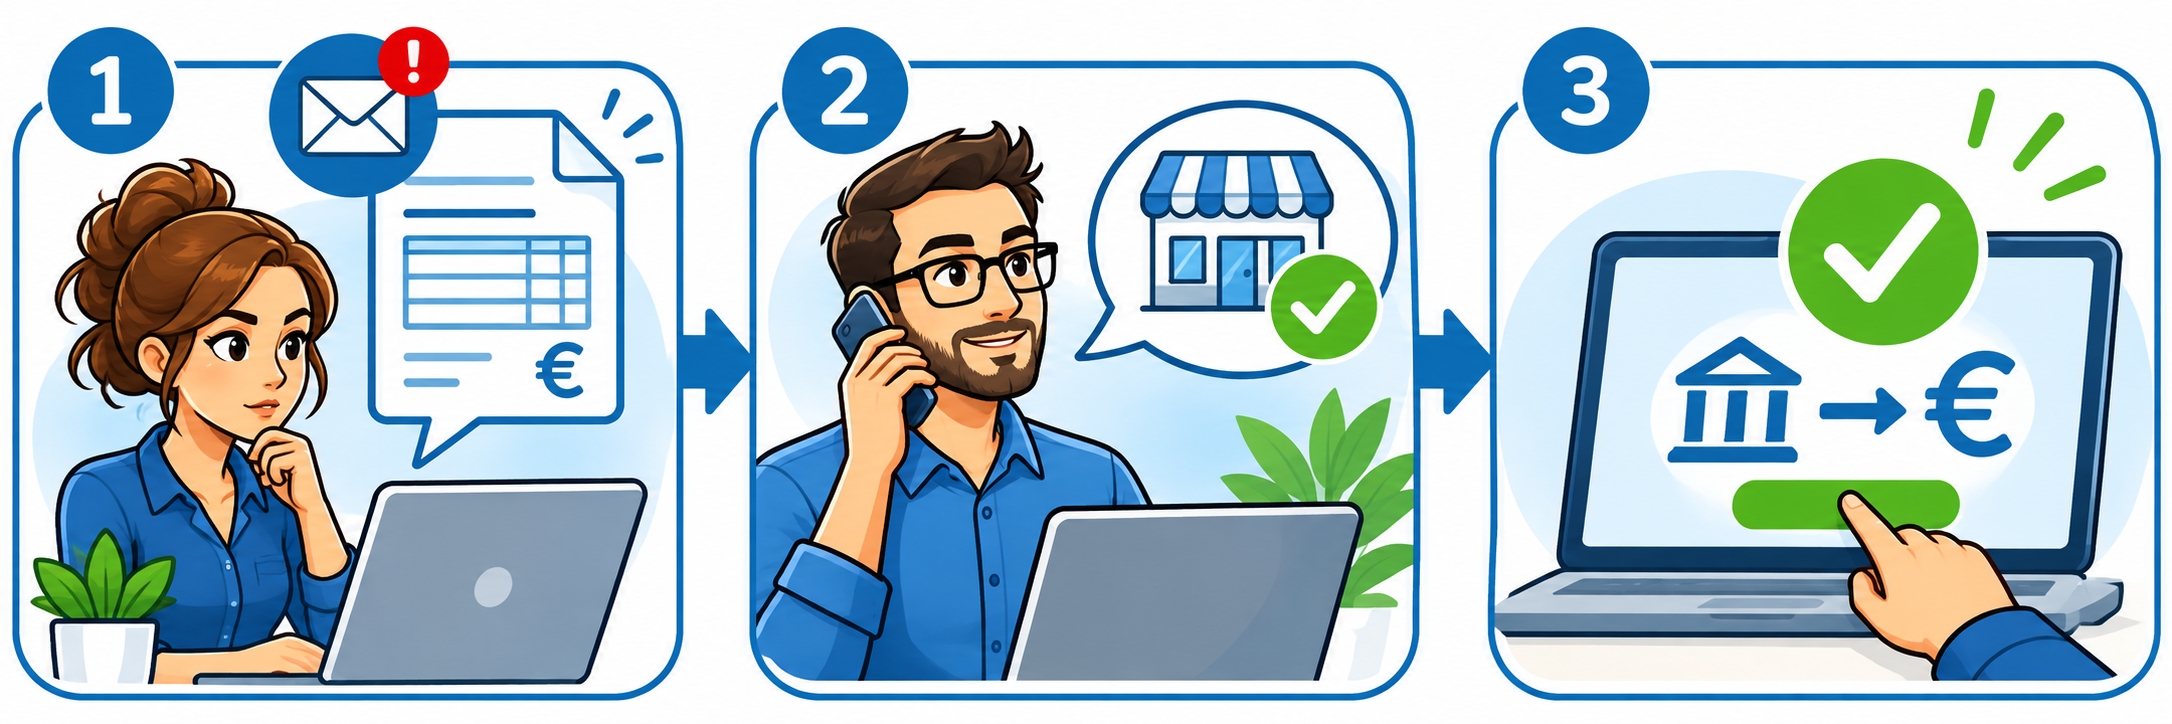
Tableau pratique : quelle vérification effectuer ?
| Situation suspecte | Risque possible | Vérification à effectuer |
|---|---|---|
| Un fournisseur annonce un nouveau RIB | Détournement de paiement | Appeler le fournisseur à son numéro habituel |
| Un dirigeant réclame un virement urgent | Fraude au président | Contacter le dirigeant par un autre canal |
| Une facture inhabituelle arrive par courriel | Fausse facture | Contrôler la commande et contacter le prestataire |
| Un partenaire demande une connexion à un nouvel espace | Vol d’identifiants | Accéder au service par son adresse officielle |
Aucune urgence commerciale ne devrait justifier de supprimer une procédure de vérification bancaire.
Renforcer la sécurité des messageries et des accès
La messagerie électronique constitue une cible particulièrement intéressante pour les cybercriminels.
Lorsqu’un compte professionnel est compromis, un escroc peut consulter des échanges avec les clients, récupérer des factures ou envoyer des messages frauduleux depuis une adresse authentique.
Pour limiter ces risques, plusieurs protections sont recommandées :
Sur les messageries, les comptes bancaires, les logiciels de facturation et les autres services sensibles.
Utiliser des mots de passe uniques, idéalement enregistrés dans un gestionnaire de mots de passe.
Limiter les accès aux personnes qui en ont réellement besoin.
Mettre à jour logiciels et appareils, effectuer des sauvegardes et vérifier qu’elles peuvent être restaurées.
Pour une entreprise disposant de plusieurs adresses professionnelles, il est également utile de vérifier auprès de son prestataire informatique les protections mises en place contre l’usurpation de son nom de domaine.
Ces mesures ne rendent pas une entreprise invulnérable, mais elles compliquent certaines tentatives de piratage et réduisent leurs conséquences possibles.
La sécurisation des informations clients mérite la même attention. Notre article sur l’IA et le RGPD dans les automatisations professionnelles aborde également la protection des données lors de l’utilisation d’outils numériques.
Sensibiliser les collaborateurs et prévoir une procédure d’alerte
Même avec de bons outils de sécurité, une entreprise peut être trompée par une demande frauduleuse présentée comme légitime.
La prévention repose donc aussi sur les habitudes des personnes qui utilisent les outils numériques au quotidien.
Un salarié chargé de la facturation doit notamment savoir comment vérifier une demande de changement de RIB. Une personne qui reçoit un courriel suspect doit connaître l’interlocuteur à prévenir.
Quelques règles peuvent être formalisées :
- Signaler immédiatement toute demande inhabituelle de paiement.
- Ne pas communiquer de mot de passe ou de code de connexion.
- Vérifier l’identité d’un interlocuteur par un canal indépendant.
- Ne pas ouvrir de pièce jointe douteuse.
- Informer rapidement le responsable concerné en cas de suspicion de fraude.
Cette organisation peut simplement prendre la forme d’une liste de vérifications à effectuer avant chaque règlement inhabituel.
Cette proposition doit être adaptée au fonctionnement réel de l’entreprise, notamment aux responsabilités de chacun et aux modalités de validation des paiements.
7. Victime d’une cyberarnaque : que faire immédiatement ?
Malgré les précautions prises, personne n’est totalement à l’abri d’une escroquerie. Lorsqu’une fraude est découverte, la rapidité de réaction peut permettre de limiter les conséquences, notamment si un paiement ou un compte bancaire est concerné.
Les démarches dépendent de la situation : simple message suspect, communication d’un mot de passe, détournement d’argent ou piratage d’un compte.
Contactez immédiatement votre banque pour demander les mesures possibles et tenter de récupérer les fonds.
Sécurisez les accès, changez les identifiants concernés et conservez les éléments utiles au signalement.
Pour les particuliers : les premières démarches
Si vous pensez avoir été victime d’une cyberarnaque, commencez par identifier les informations ou les moyens de paiement qui ont pu être compromis.
Si vous avez communiqué vos coordonnées bancaires ou constaté une opération frauduleuse, contactez immédiatement votre banque. Elle pourra vous indiquer les mesures adaptées, notamment une opposition ou une tentative de récupération des fonds.
En cas de virement frauduleux, demandez sans attendre à votre banque si une procédure de rappel des fonds est possible. Cette démarche ne garantit pas leur récupération.
Si vous avez communiqué un mot de passe, modifiez-le rapidement depuis le site ou l’application officielle du service concerné. Changez également les mots de passe identiques utilisés sur d’autres comptes.
Si vous ne pouvez plus accéder à votre compte, utilisez les procédures officielles de récupération.
Messages, captures d’écran, adresses des sites concernés, numéros de téléphone, factures et justificatifs de paiement.
Ces éléments pourront être utiles pour signaler les faits et déposer plainte auprès de la police ou de la gendarmerie.
Si vous avez simplement reçu un message suspect sans cliquer ni communiquer d’informations, les démarches ne seront pas les mêmes que si vous avez transmis des données sensibles ou effectué un paiement.
Pour les professionnels : limiter les conséquences
Dans une entreprise, une fraude peut avoir des conséquences financières, mais également compromettre les informations des clients ou des partenaires.
En cas de virement frauduleux, contactez immédiatement la banque afin de demander les mesures possibles pour tenter de récupérer les fonds.
Prévenez aussi le fournisseur ou le partenaire dont l’identité a été usurpée.
Si un piratage de messagerie est suspecté, il est important de sécuriser rapidement le compte concerné : modifier ses identifiants, révoquer les sessions suspectes et vérifier les éventuelles règles de transfert automatique des messages.
En cas d’intrusion informatique, il est préférable de solliciter rapidement un professionnel compétent pour limiter l’attaque sans détruire les éléments utiles à l’analyse.
Conservez tous les documents et échanges relatifs à l’incident. Ils pourront servir à établir les faits et à accompagner les démarches bancaires ou judiciaires.
Si l’incident a entraîné une violation de données personnelles, l’entreprise doit également évaluer ses obligations au titre du RGPD.
Lorsque cette violation présente un risque pour les droits et libertés des personnes concernées, une notification à la CNIL est nécessaire dans les meilleurs délais et, si possible, dans les 72 heures suivant la prise de connaissance de la violation.
Une information des personnes concernées peut aussi être obligatoire lorsque le risque est élevé.
Où signaler une cyberarnaque et obtenir de l’aide ?
En France, plusieurs services officiels permettent de signaler une tentative d’escroquerie ou d’obtenir une assistance adaptée.
Le service public d’assistance en ligne 17Cyber aide les particuliers comme les professionnels à identifier leur problème, obtenir des recommandations et être orientés vers les démarches appropriées.
Ce site propose des fiches pratiques pour comprendre les cyberattaques, s’en protéger et réagir lorsqu’un incident survient.
Consultez sa fiche sur la fraude au virement et au faux RIB.
Le service Signal Spam permet de signaler un courriel suspect. Pour un SMS frauduleux, la plateforme 33700 permet d’effectuer un signalement.
Ces signalements ne remplacent pas un dépôt de plainte.
En cas de préjudice, vous pouvez déposer plainte auprès de la police ou de la gendarmerie. Pour certaines escroqueries commises sur Internet, une démarche en ligne peut également être proposée selon la nature des faits.
En cas de fraude bancaire, contactez d’abord votre banque sans attendre. Pour identifier les autres démarches adaptées à votre situation, 17Cyber constitue un point d’entrée officiel.
8. Conclusion : rester vigilant face aux cyberarnaques
L’intelligence artificielle offre aux cybercriminels de nouveaux moyens pour rendre certaines escroqueries plus crédibles. Messages personnalisés, imitations de voix et vidéos falsifiées peuvent compliquer l’identification d’une tentative de fraude.
La découverte de VOLTA-AUTODOXER montre également comment l’IA peut être exploitée pour analyser des données volées et aider les criminels à identifier les informations qui les intéressent le plus.
Pour autant, les méthodes de protection restent accessibles aux particuliers comme aux professionnels : vérifier l’identité de son interlocuteur, se méfier des demandes urgentes, sécuriser ses comptes, maintenir ses appareils à jour et confirmer toute opération financière inhabituelle.
L’IA peut également être utilisée pour mieux comprendre les techniques des fraudeurs et apprendre à reconnaître certains signaux d’alerte. Elle ne remplace toutefois ni les vérifications officielles ni les précautions élémentaires.
Face à la cybercriminalité, le réflexe le plus important reste de vérifier avant d’agir, même lorsqu’un message, une voix ou une vidéo paraît parfaitement authentique.
9. Questions fréquentes sur les arnaques utilisant l’IA
Voici les réponses aux questions les plus courantes concernant les escroqueries utilisant l’intelligence artificielle.
▶ Peut-on reconnaître un message créé par l’IA ?
Pas toujours. Un message rédigé par intelligence artificielle peut être parfaitement correct et naturel. Les fautes d’orthographe ne sont donc plus un critère suffisant. Il faut surtout examiner l’identité de l’expéditeur, les liens proposés et les actions demandées. Aucun indice isolé ne permet de déterminer avec certitude qu’un texte a été généré par l’IA.
▶ Comment savoir si une voix est falsifiée ?
Une imitation de voix créée par IA peut être difficile à distinguer d’une voix réelle. Certains défauts sonores peuvent éveiller des soupçons, mais leur absence ne prouve rien. En cas de demande inhabituelle, raccrochez et contactez directement la personne à son numéro habituel, surtout si elle vous réclame de l’argent.
▶ Les petites entreprises sont-elles ciblées ?
Oui. Les indépendants, artisans, commerçants et TPE peuvent être victimes de faux courriels, de fraudes au virement ou de piratages de comptes. Une petite structure n’est pas automatiquement protégée par sa taille. Des vérifications systématiques et une bonne sécurisation des accès constituent des mesures de prévention importantes.
▶ Les antivirus protègent-ils de ces arnaques ?
Un antivirus peut détecter certains logiciels malveillants et contribuer à la sécurité d’un appareil. En revanche, il ne peut pas empêcher toutes les manipulations psychologiques, les faux appels ou les demandes de paiement frauduleuses. La vigilance humaine, la double authentification et les vérifications indépendantes restent indispensables.